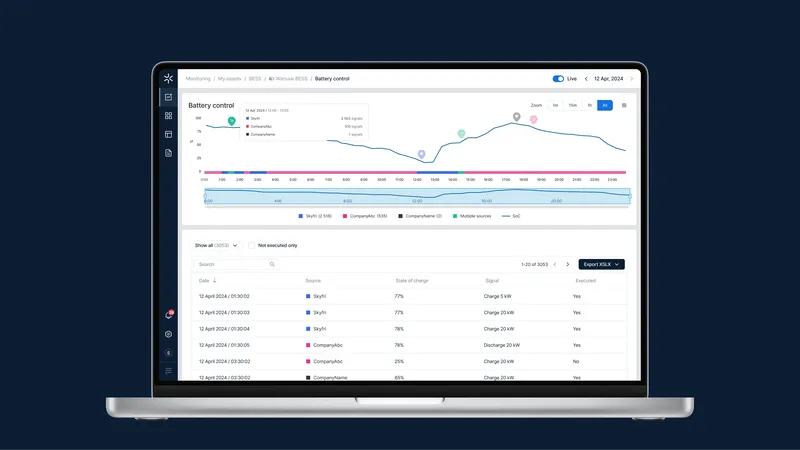
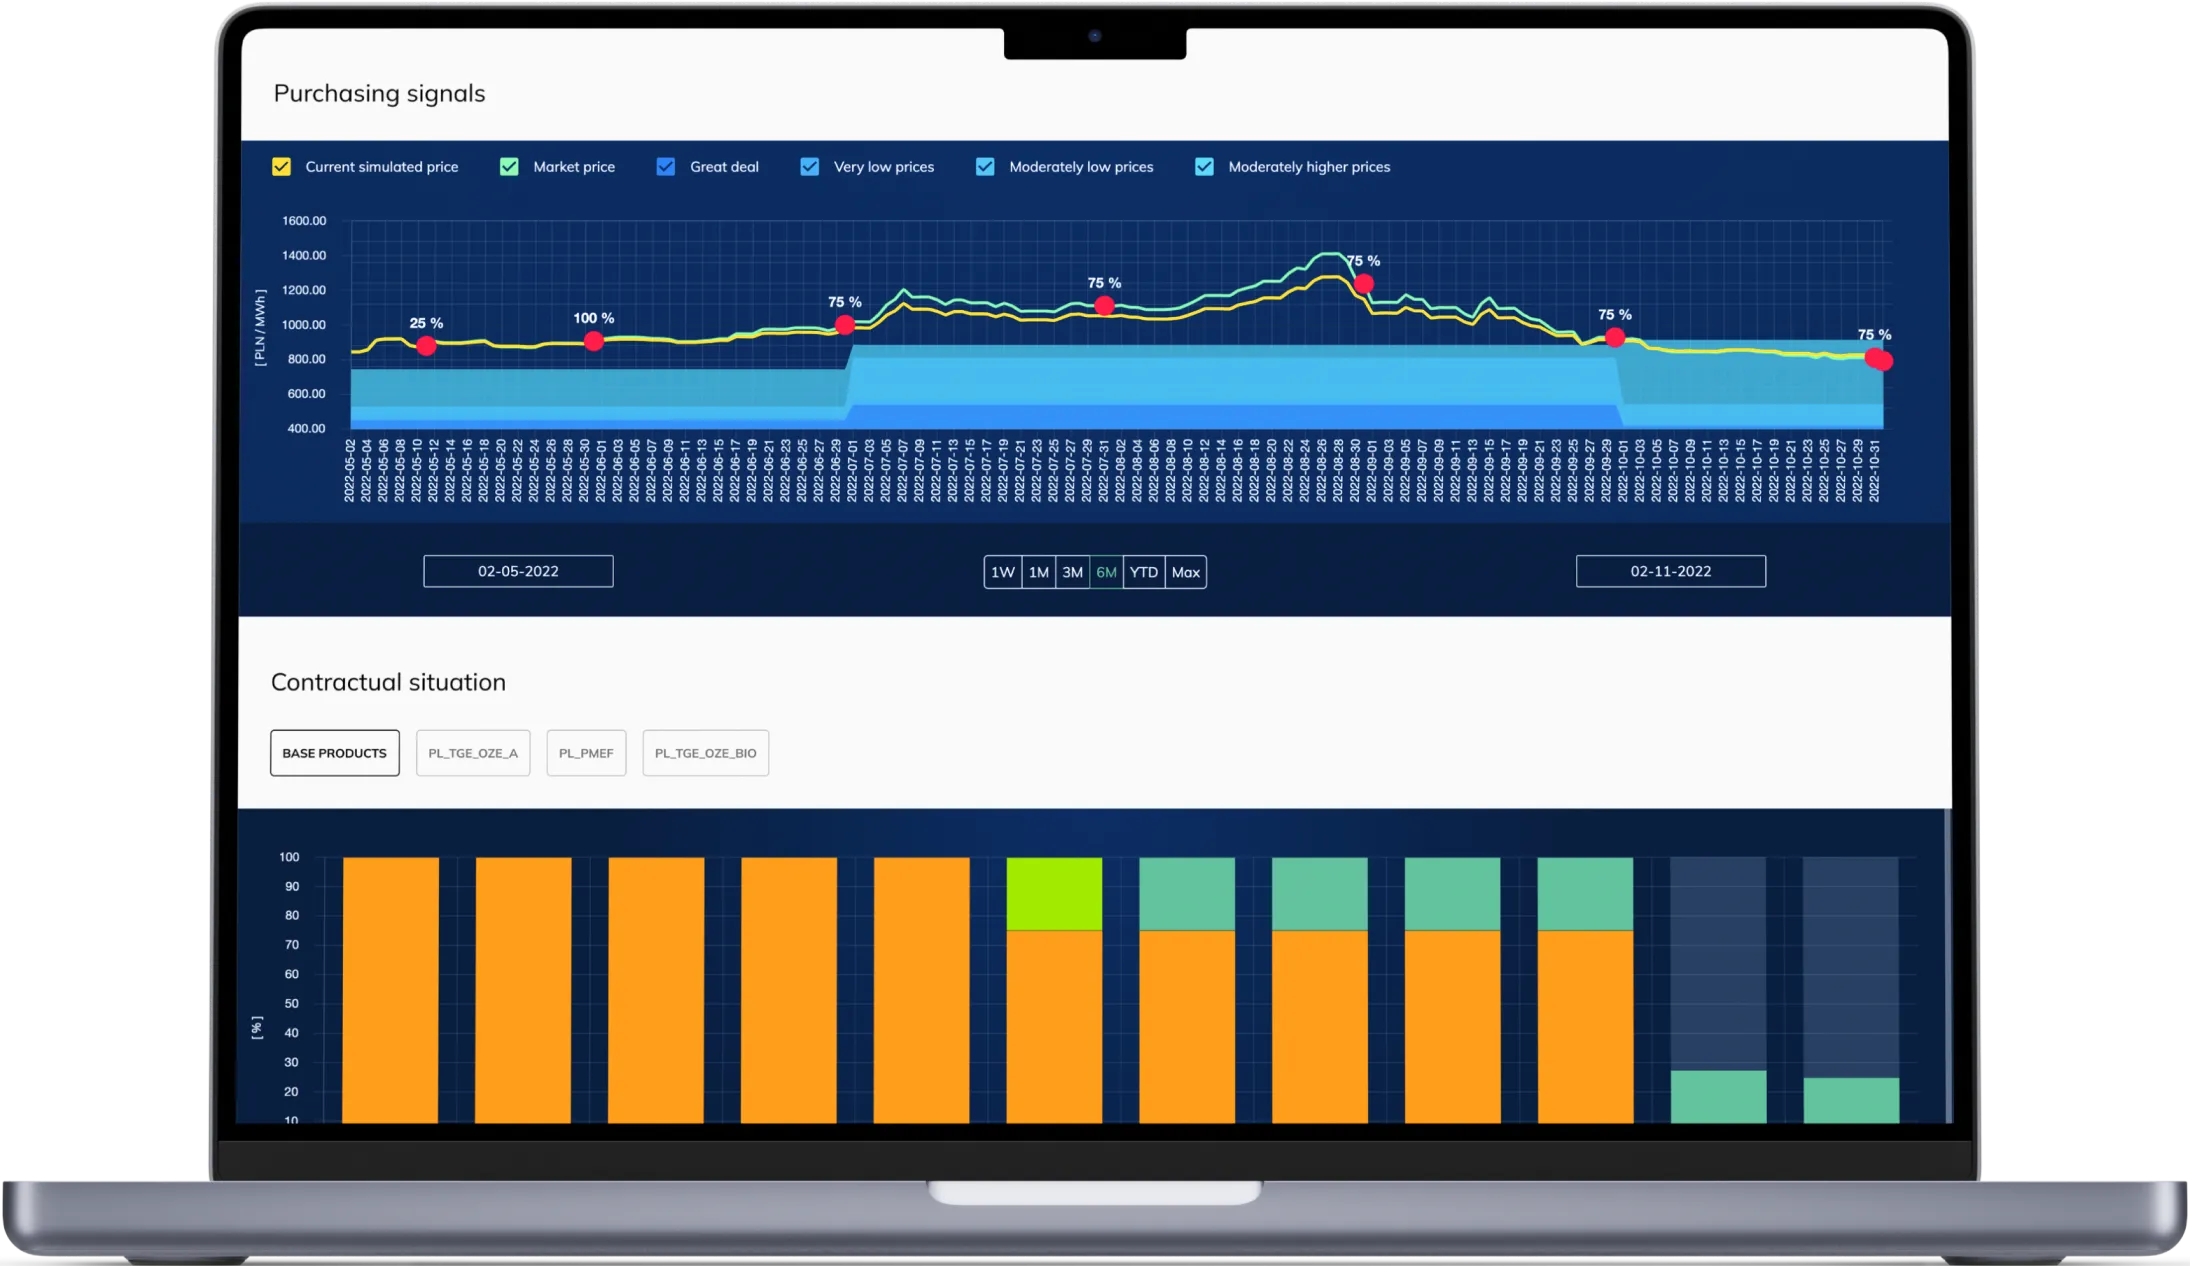
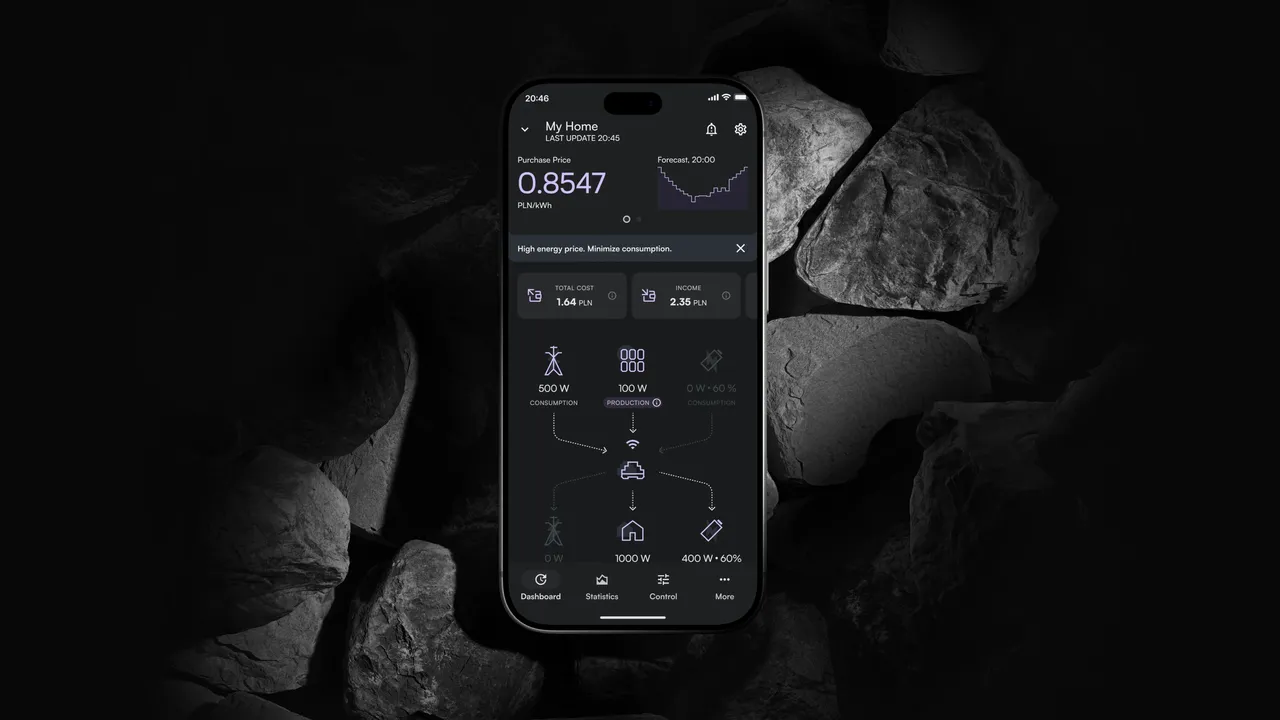
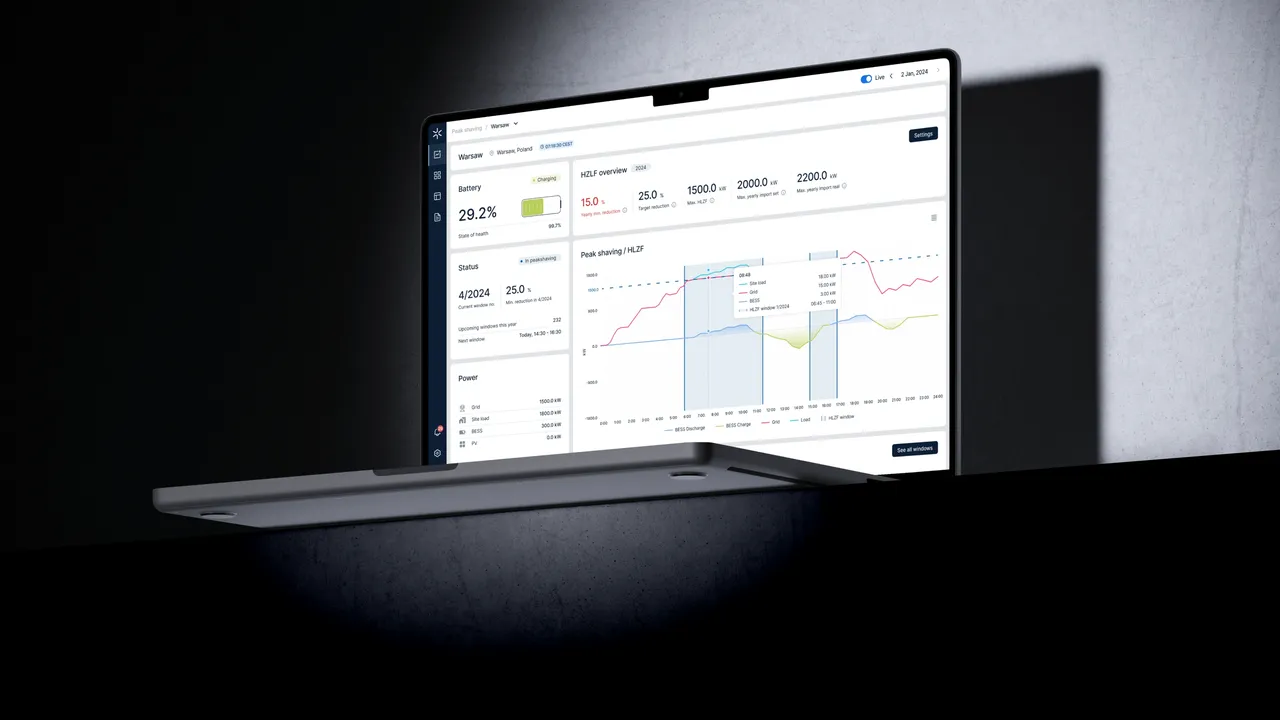
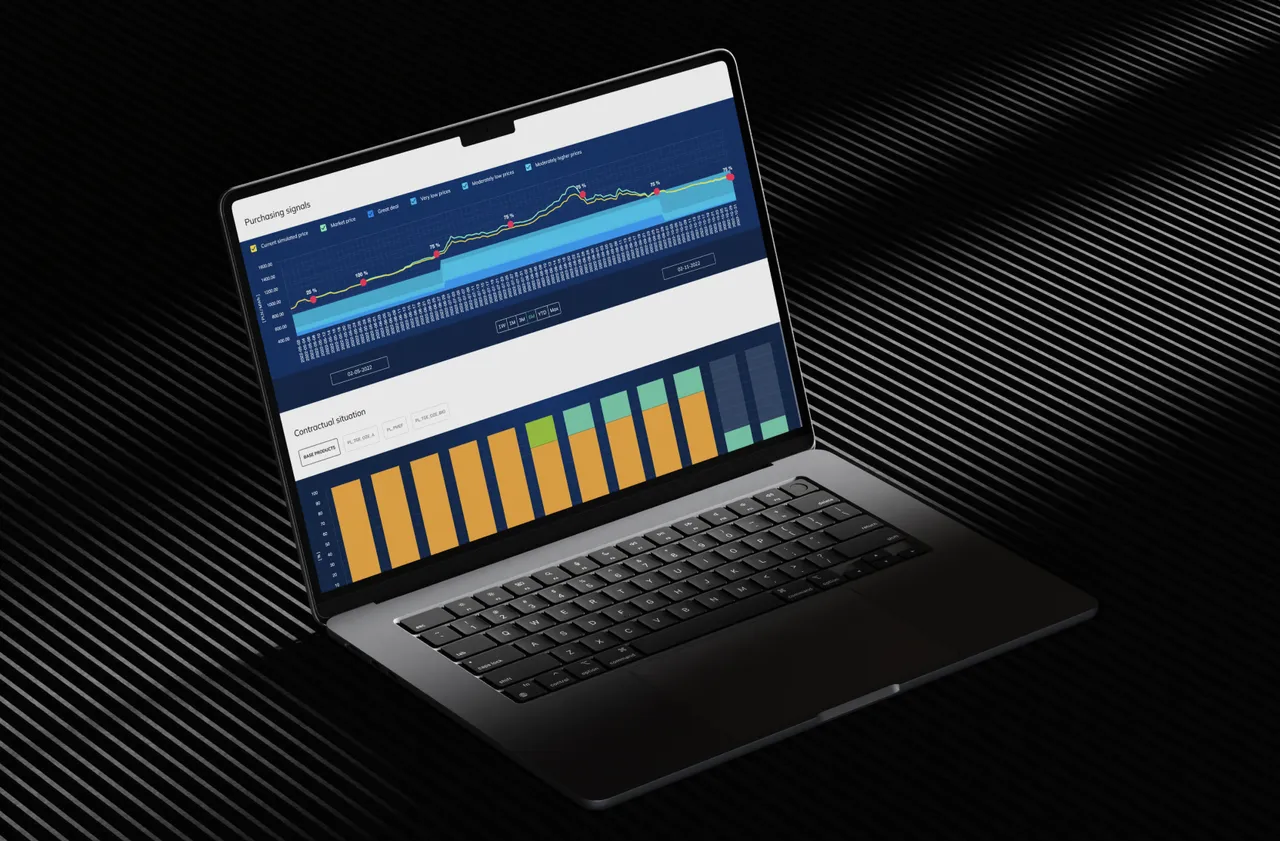
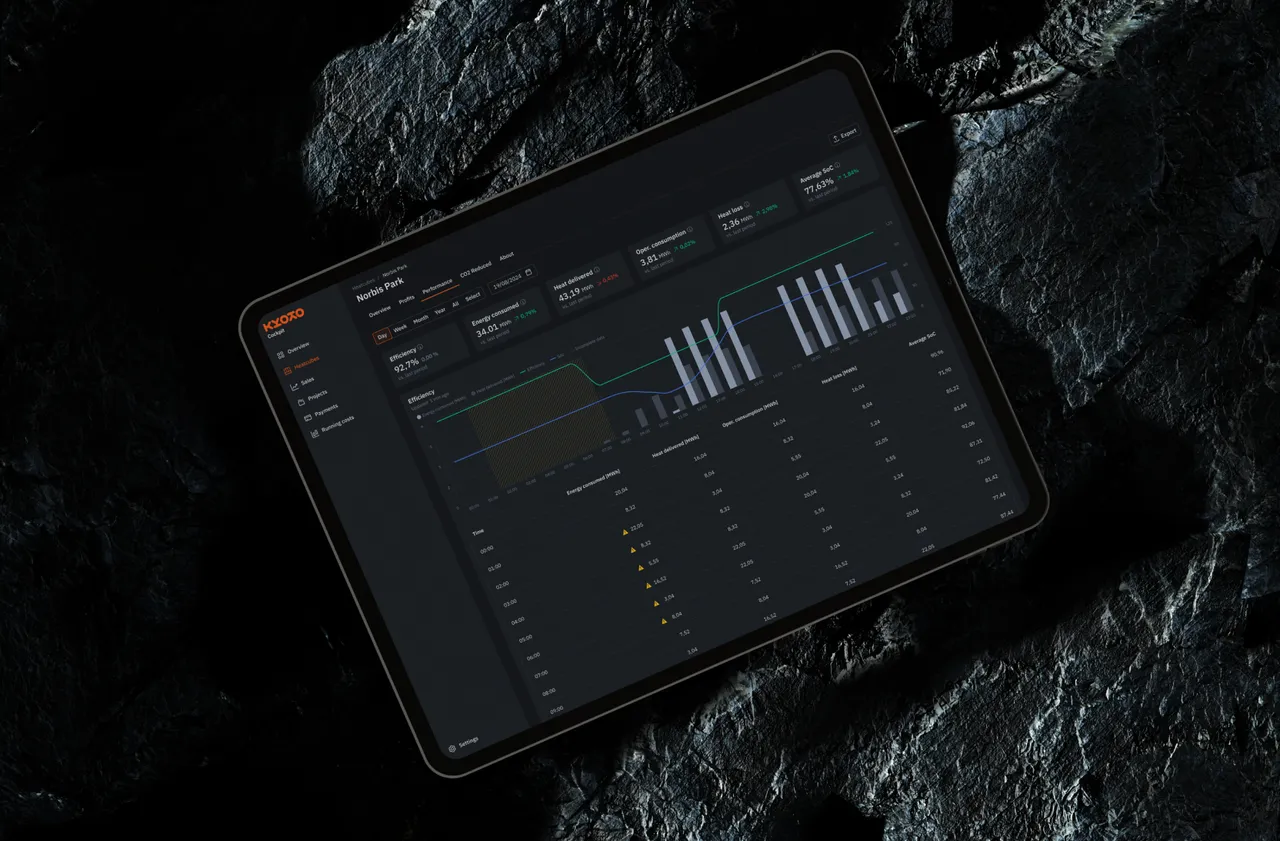
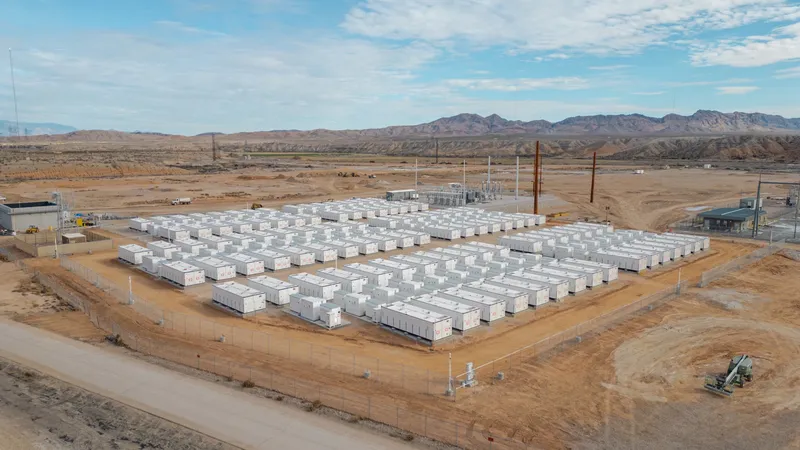
Projekty w Polsce podlegają lokalnym zasadom: aukcjom rynku mocy, produktom bilansującym PSE (polskiego operatora systemu przesyłowego), taryfom dynamicznym i programom DSR dla magazynów bateryjnych (BESS) i elastycznych odbiorów. Oprogramowanie musi spełniać je jako wymagania.
Od 3 kwietnia 2026 r. obowiązuje też znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC), czyli polskie wdrożenie dyrektywy NIS2. Podmioty musiały złożyć wniosek o wpis do wykazu podmiotów kluczowych i ważnych do 3 października 2026 r., a nowe obowiązki muszą wdrożyć do 3 kwietnia 2027 r. Za większość obowiązków kary administracyjne można nakładać dopiero po 3 kwietnia 2028 r. Zgodnie z NIS2 maksymalna kara dla podmiotów kluczowych wynosi co najmniej 10 mln EUR albo 2% całkowitego światowego rocznego obrotu, zależnie od tego, która kwota jest wyższa.
W projekcie podlegającym tym zasadom ma znaczenie sposób wdrożenia: warstwa sterowania może działać on-premises, w Twojej własnej infrastrukturze.