AMLR 2027 i KYC w aplikacjach pożyczkowych: jak zmienia się zdalny onboarding przed 10 lipca 2027
Mateusz Widenka, Head of Delivery | | 10 min czytania
W skrócie
AMLR to rozporządzenie (UE) 2024/1624 o zapobieganiu praniu pieniędzy i finansowaniu terroryzmu, stosowane bezpośrednio w całej UE bez krajowej ustawy. Obowiązuje od 10 lipca 2027 r. i obejmuje kredytodawców, więc dotyczy też aplikacji pożyczkowych, w tym ich zdalnego onboardingu.
1 października 2026 r. AMLA, czyli unijny urząd ds. przeciwdziałania praniu pieniędzy, przekazała Komisji raport końcowy z projektem standardów technicznych dotyczących środków należytej staranności wobec klienta, a od 10 lipca 2027 r. AMLR obowiązuje kredytodawców konsumenckich w UE. Standardy jeszcze nie obowiązują, a techniczne szczegóły zdalnej weryfikacji tożsamości w aplikacji pożyczkowej czekają na ich przyjęcie przez Komisję. Ten artykuł omawia AMLR z perspektywy produktu i nie jest poradą prawną. Które przepisy dotyczą Waszej firmy, zależy od jej statusu, więc skonsultujcie to z prawnikiem. Definicje pojęć znajdziecie w słowniku: AMLR i KYC.
Czym jest AMLR i czy dotyczy kredytodawców?
AMLR to rozporządzenie, więc od 10 lipca 2027 r. obowiązuje bezpośrednio, w tym samym brzmieniu w każdym państwie członkowskim (art. 90). Późniejszy termin, 10 lipca 2029 r., dotyczy tylko podmiotów wskazanych w art. 3 pkt 3 lit. n i o. Kredytodawców obejmuje termin główny.
Pakiet unijnych przepisów AML uzupełniają dwa akty. Dyrektywa (UE) 2024/1640 (AMLD6) musi zostać wdrożona do 10 lipca 2027 r. Rozporządzenie (UE) 2024/1620 powołuje urząd AMLA, który opracowuje standardy techniczne uzupełniające AMLR.
Według art. 2 pkt 6 instytucja finansowa obejmuje kredytodawcę w rozumieniu dyrektywy 2008/48/WE (kredyt konsumencki) i dyrektywy 2014/17/UE (kredyt hipoteczny), a instytucje finansowe są podmiotami zobowiązanymi, czyli firmami, które muszą stosować te przepisy. Pośrednicy kredytowi mogą być objęci przepisami, jeśli ich działalność naraża ich na ryzyko prania pieniędzy. Gdy pośrednik działa w imieniu kredytodawcy, motyw 22 przenosi wymogi na kredytodawcę. Szczegóły różnią się dla instytucji pożyczkowej, banku i pośrednika.
Od kiedy obowiązuje AMLR i czego jeszcze brakuje?
Data stosowania jest ustalona, ale standardy techniczne dla zdalnej weryfikacji nie są ostateczne. Stan na październik 2026 r. szybko się zmienia.
- 10 lipca 2027 r.: AMLR zaczyna obowiązywać (art. 90) i upływa termin wdrożenia AMLD6.
- 9 lutego - 8 maja 2026 r.: AMLA konsultowała projekt regulacyjnych standardów technicznych (RTS) dotyczących środków należytej staranności wobec klienta (CDD) na podstawie art. 28 ust. 1 AMLR.
- 1 października 2026 r.: AMLA opublikowała raport końcowy z projektem RTS (dokument jest datowany na 30 września 2026 r.) i przekazała go Komisji Europejskiej do przyjęcia. Standardy stają się wiążące dopiero po przyjęciu przez Komisję i publikacji w Dzienniku Urzędowym UE.
- Po przyjęciu: według projektu RTS wchodzą w życie dwudziestego dnia po publikacji i są stosowane po sześciu miesiącach.
Projekt obejmuje wymogi i informacje dla standardowej, uproszczonej i wzmocnionej należytej staranności, wiarygodne i niezależne źródła weryfikacji tożsamości oraz atrybuty środków identyfikacji elektronicznej i kwalifikowanych usług zaufania.
Raport końcowy zachowuje kontrolę autentyczności dokumentów tożsamości. Motyw 8 wymaga sprawdzenia, czy dokument jest autentyczny, w tym czy nie został sfałszowany lub zmieniony. Art. 6 ust. 1 lit. d wymaga w dokumencie zabezpieczeń potwierdzających autentyczność.
Raport zostawia też swobodę przy sprawdzaniu list sankcji. Listy można sprawdzać narzędziami automatycznymi, kontrolami ręcznymi albo obiema metodami łącznie, zależnie od charakteru, ryzyka i wielkości podmiotu (art. 25 ust. 2 lit. a).
Dla zespołu oznacza to, że data jest znana, a techniczne szczegóły zdalnej weryfikacji czekają na decyzję Komisji. Kolejność metod weryfikacji i reguły ryzyka trzymajcie w konfiguracji backendu, żeby zmiana po decyzji Komisji była zmianą konfiguracji, a nie przebudową.
Jak AMLR zmienia zdalną weryfikację tożsamości?
AMLR wskazuje dwa sposoby weryfikacji tożsamości klienta, a projekt RTS dodaje ścieżkę rezerwową dla osób, które nie mogą skorzystać z żadnego z nich. Według art. 22 ust. 6 tożsamość weryfikuje się na jeden z dwóch sposobów:
- Na podstawie dokumentu: dokumentu tożsamości, paszportu lub równoważnego, w stosownych przypadkach z informacjami z wiarygodnych i niezależnych źródeł.
- Za pomocą identyfikacji elektronicznej: środków identyfikacji elektronicznej o poziomie zaufania „znaczącym” lub „wysokim” według rozporządzenia (UE) nr 910/2014 (eIDAS), łącznie z odpowiednimi kwalifikowanymi usługami zaufania.
Motyw 66 dodaje, że podmioty zobowiązane powinny akceptować identyfikację elektroniczną według eIDAS. Gdy jest niedostępna, weryfikacja powinna opierać się na odpowiednich kwalifikowanych usługach zaufania.
Projekt RTS uznaje środek identyfikacji elektronicznej niezależnie od tego, czy został notyfikowany, o ile spełnia poziom „znaczący” lub „wysoki” według rozporządzenia wykonawczego (UE) 2015/1502. Obejmuje to europejskie portfele tożsamości cyfrowej (EUDI Wallet). Polska ma notyfikowany system identyfikacji elektronicznej na poziomach „znaczącym” i „wysokim” (notyfikacja z 19 kwietnia 2023 r., Dz.U. UE 2023/C 136/02), który według doniesień obejmuje profil zaufany i e-dowód.
Ścieżka rezerwowa w art. 7 projektu RTS
Art. 7 projektu RTS dotyczy sytuacji, gdy nie można rozsądnie oczekiwać, że osoba okaże dokument osobiście, i nie ma ona dostępu do identyfikacji elektronicznej ani kwalifikowanych usług zaufania z art. 22 ust. 6 lit. b. Podmiot zobowiązany weryfikuje wtedy tożsamość na podstawie dokumentu, używając rozwiązań alternatywnych, które korzystają z wiarygodnych i niezależnych źródeł. Obowiązuje pięć zabezpieczeń:
- sprawdzenie, że osoba okazująca dokument jest jego posiadaczem;
- ochrona integralności i poufności komunikacji;
- obraz, wideo, dźwięk i dane w czytelnym formacie i jakości, które pozwalają jednoznacznie zidentyfikować osobę;
- zatrzymanie procesu przy usterce technicznej, nieoczekiwanym przerwaniu połączenia albo wątpliwości co do tożsamości lub integralności procesu;
- zweryfikowane dane i dokumenty są ważne i aktualne, a kopie przechowuje się ze znacznikiem czasu, bezpiecznie i w formie pozwalającej na weryfikację po fakcie.
Podmiot, który używa takiego rozwiązania, musi umieć wyjaśnić, dlaczego klienta nie zweryfikowano metodami z art. 22 ust. 6, i wykazać nadzorcy, że rozwiązanie spełnia wymogi art. 7.
Art. 7 opisuje zabezpieczenia i nie wskazuje konkretnej techniki, takiej jak selfie, wykrywanie żywości (liveness) czy wideo. Według motywów projektu podmioty mogą nadal korzystać z istniejących narzędzi do zdalnego onboardingu, które spełniają te wymogi. Art. 27 dodaje krok dla niepełnych danych tożsamości: gdy środek identyfikacji elektronicznej lub kwalifikowana usługa zaufania nie zawiera wszystkich potrzebnych atrybutów, podmiot uzyskuje i weryfikuje brakujące innymi środkami dozwolonymi w art. 22 ust. 6. Załącznik I wymienia minimalne atrybuty.
Przelew weryfikacyjny i open banking
Przelew weryfikacyjny (niewielka płatność potwierdzająca, że klient jest właścicielem rachunku) i dane z rachunku uzyskane przez open banking nie są wymienione wśród metod weryfikacji tożsamości ani w art. 22 ust. 6 AMLR, ani w art. 6 i 7 projektu RTS. Według naszej interpretacji to sygnały pomocnicze: potwierdzają rachunek bankowy i chronią przed oszustwami, a samą tożsamość weryfikuje się dokumentem lub identyfikacją elektroniczną.
Polscy kredytodawcy i rejestr PESEL
Polski kredytodawca ma obok AML jeszcze jeden obowiązek. Według obowiązującego od 1 czerwca 2024 r. art. 9b ustawy o kredycie konsumenckim przed zawarciem umowy kredytu lub pożyczki kredytodawca sprawdza w rejestrze zastrzeżonych numerów PESEL, czy numer pożyczkobiorcy jest zastrzeżony. To osobny krok, niezależny od weryfikacji tożsamości, z osobnym śladem w systemie.
KYC a eKYC
KYC (know your customer) to proces potwierdzania tożsamości klienta przy onboardingu. eKYC to jego cyfrowa, zdalna wersja. Zwykle łączy skan dokumentu tożsamości z biometrią, na przykład porównaniem selfie ze zdjęciem w dokumencie, oraz sprawdzeniem list osób zajmujących eksponowane stanowiska polityczne (PEP) i sankcji. eKYC jest metodą realizacji KYC i nie zmienia żadnego obowiązku prawnego.
Co zmienia się w onboardingu aplikacji pożyczkowej: lista kontrolna dla CTO
Onboarding aplikacji pożyczkowej potrzebuje hierarchii metod weryfikacji ustawianej w backendzie, zapisu powodu użycia ścieżki rezerwowej, możliwości zatrzymania i wznowienia sesji, kroku uzupełniania brakujących atrybutów, kopii ze znacznikiem czasu i wersjonowanych reguł ryzyka. Poniższa lista to nasze rekomendacje inżynierskie i nie ma mocy prawnej.
| Ścieżka | Podstawa prawna | Co musi obsłużyć aplikacja |
|---|---|---|
| Identyfikacja elektroniczna, poziom znaczący lub wysoki | AMLR art. 22 ust. 6 lit. b | Integracja z systemem identyfikacji elektronicznej, zapis poziomu zaufania |
| Kwalifikowane usługi zaufania | AMLR art. 22 ust. 6 lit. b | Obsługa wyniku usługi zaufania, krok uzupełniający brakujące atrybuty (art. 27 projektu RTS) |
| Dokument weryfikowany zdalnie, z zabezpieczeniami (ścieżka rezerwowa) | Art. 7 projektu RTS | Sprawdzenie posiadacza dokumentu, jakość obrazu, zatrzymanie przy wątpliwości, kopie ze znacznikiem czasu, zapisany powód użycia ścieżki rezerwowej |
Na każde pytanie odpowiedzcie tak lub nie:
- Czy aplikacja ma hierarchię metod KYC (najpierw identyfikacja elektroniczna, zdalna kontrola dokumentu jako ścieżka rezerwowa), konfigurowaną w backendzie?
- Czy system zapisuje, dlaczego użyto ścieżki rezerwowej, czyli dlaczego identyfikacja elektroniczna była niedostępna? Art. 7 projektu RTS wymaga, by podmiot umiał to uzasadnić przed nadzorcą.
- Czy zdalna weryfikacja zatrzymuje się przy usterce, zerwanym połączeniu lub wątpliwości i czy da się ją wznowić bez utraty wniosku? (Art. 7 lit. d projektu RTS; zobaczcie notatki o AvaFin poniżej.)
- Czy jest krok uzupełniający atrybuty, których brakuje w środku identyfikacji elektronicznej? (Art. 27 projektu RTS.)
- Czy kopie dokumentów, obrazów i nagrań są przechowywane ze znacznikiem czasu i czy da się je odtworzyć do kontroli po fakcie? (Art. 7 lit. e.)
- Czy ocena ryzyka klienta jest zapisana jako wersjonowane reguły, tak by dało się powiedzieć, która wersja reguły dała jaki wynik?
- Czy jest ślad audytowy: który dostawca eKYC co zweryfikował i kiedy?
- Czy przelew weryfikacyjny i dane z rachunku służą jako sygnały przeciwdziałające oszustwom obok osobnej metody weryfikacji tożsamości?
- Czy zespół potrafi zmienić hierarchię metod i reguły w kilka dni od przyjęcia RTS przez Komisję, bez nowego wydania w App Store i Google Play?
Logika KYC powinna też być spójna z oceną zdolności kredytowej i interwencją człowieka z CCD2, które opisujemy w artykule CCD2 dla aplikacji pożyczkowych, oraz z logami wymaganymi przez AI Act, które opisujemy w artykule EU AI Act i scoring kredytowy.
Czego uczą przepływy KYC w aplikacjach pożyczkowych
Budujemy aplikacje pożyczkowe i integrujemy zewnętrzne usługi weryfikacji. Poniższe uwagi pochodzą z Aasa24, a z AvaFin dotyczą weryfikacji konta bankowego i kolejności kroków wniosku. Wyróżniają się trzy rzeczy: czytelny status każdego etapu, ponowienia i droga powrotu do przerwanego procesu.
Aasa24 to aplikacja pożyczkowa z funkcjami karty, którą rozwijamy.
- Weryfikacja tożsamości online przy wniosku o kartę działa na kilku poziomach: krok KYC ze skanem dokumentu tożsamości, który klient może powtórzyć, PESEL z kodem SMS oraz ponowna lub ręczna weryfikacja w trudnych przypadkach.
- Klient odrzucony po trzech nieudanych próbach KYC może rozpocząć weryfikację od nowa na nowym wniosku.
- Zadania KYC są ponawiane automatycznie, a flaga zweryfikowanego klienta pozostaje zapisana.
- Po kliknięciu „Dalej” na oczekującym wniosku aplikacja sprawdza status weryfikacji KYC. Dodano to w październiku 2025 r.
- KYC jest też częścią procesu po podpisaniu umowy.
- Po pozytywnej weryfikacji rachunku bankowego przez open banking wniosek o kartę przechodzi do osobnego statusu KYC.
- Wydania wychodzą co 3-4 tygodnie.
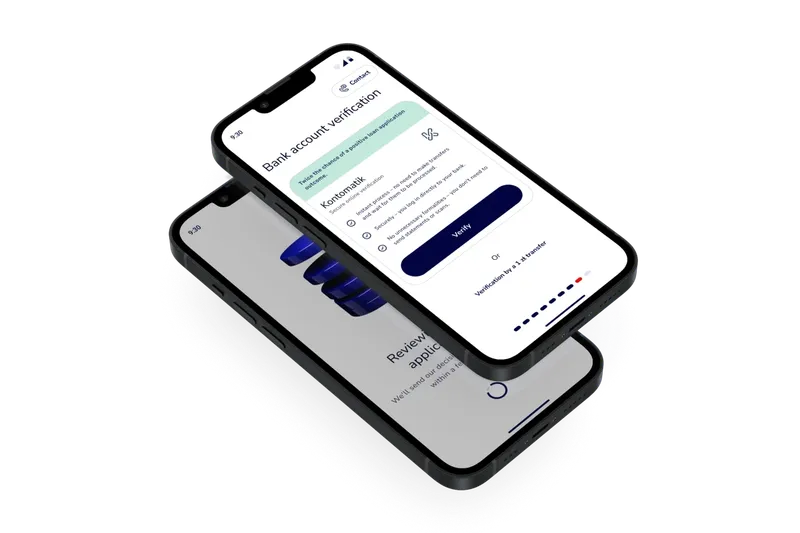
AvaFin to aplikacja pożyczkowa, którą również budujemy. Klient wybiera jedną z dwóch dróg weryfikacji konta bankowego: logowanie do bankowości internetowej, które daje historię rachunku (Kontomatik), albo przelew weryfikacyjny (Autopay). Aplikacja monitoruje status weryfikacji i obsługuje niepowodzenie oraz przekroczenie limitu czasu bez utraty wniosku. Kolejność kroków wniosku ustala system centralny, więc zmiana kolejności lub zakresu kroków nie wymaga nowej wersji aplikacji.
Dostawcy weryfikacji w obu aplikacjach to zewnętrzni dostawcy po stronie klientów. Więcej o naszej pracy w tym obszarze jest na stronach tworzenia oprogramowania dla fintechu i tworzenia aplikacji mobilnych.
FAQ: najczęstsze pytania
Czym jest AMLR?
AMLR to rozporządzenie (UE) 2024/1624 o zapobieganiu wykorzystywaniu systemu finansowego do prania pieniędzy lub finansowania terroryzmu. Obowiązuje bezpośrednio w każdym państwie członkowskim UE od 10 lipca 2027 r., bez krajowej ustawy, i ustala zasady należytej staranności wobec klienta dla podmiotów zobowiązanych, w tym kredytodawców konsumenckich.
Od kiedy obowiązuje AMLR?
AMLR obowiązuje od 10 lipca 2027 r. AMLA opublikowała raport końcowy z projektem standardów technicznych dotyczących należytej staranności wobec klienta 1 października 2026 r. (dokument jest datowany na 30 września) i przekazała go Komisji Europejskiej. Po przyjęciu standardy są stosowane po sześciu miesiącach od wejścia w życie.
Czy AMLR dotyczy kredytodawców i aplikacji pożyczkowych?
Tak. Według art. 2 pkt 6 kredytodawcy kredytu konsumenckiego i hipotecznego są instytucjami finansowymi, więc są podmiotami zobowiązanymi. Szczegóły zależą od statusu firmy, na przykład instytucji pożyczkowej, banku lub pośrednika, więc swój status skonsultujcie z prawnikiem.
Jaka jest różnica między KYC a eKYC?
KYC to potwierdzenie tożsamości klienta przy onboardingu. eKYC to jego cyfrowa, zdalna wersja, zwykle składająca się ze skanu dokumentu tożsamości, biometrii, takiej jak porównanie selfie, i sprawdzenia list PEP i sankcji. eKYC jest metodą realizacji KYC i nie zmienia żadnego obowiązku prawnego.
Czy wideoweryfikacja nadal jest dozwolona w AMLR?
Projekt RTS, którego Komisja jeszcze nie przyjęła, dopuszcza zdalną weryfikację dokumentu jako ścieżkę rezerwową, gdy klient nie ma dostępu do identyfikacji elektronicznej. Art. 7 ustala zabezpieczenia: sprawdzenie, że osoba jest posiadaczem dokumentu, jakość obrazu i dźwięku, zatrzymanie przy wątpliwości i kopie ze znacznikiem czasu. Nie wskazuje konkretnej techniki.
Czym są RTS AMLA dotyczące należytej staranności wobec klienta?
RTS to regulacyjne standardy techniczne na podstawie art. 28 ust. 1 AMLR. Określają, jakie informacje zbierać na każdym poziomie należytej staranności oraz jakie źródła i środki identyfikacji elektronicznej są uznawane przy weryfikacji tożsamości. Raport końcowy z 30 września 2026 r. czeka teraz na przyjęcie przez Komisję Europejską.
Czy przelew weryfikacyjny wystarcza do KYC według AMLR?
Metody weryfikacji tożsamości w AMLR i projekcie RTS to dokument albo identyfikacja elektroniczna z kwalifikowanymi usługami zaufania. Przelew weryfikacyjny nie jest wśród nich wymieniony, więc traktujemy go jako sygnał pomocniczy, który potwierdza rachunek i chroni przed oszustwami. To nasza interpretacja tych tekstów.
Co zmienia się w KYC w aplikacji pożyczkowej?
Aplikacja pożyczkowa potrzebuje hierarchii metod weryfikacji ustawianej w backendzie, zapisu powodu użycia ścieżki rezerwowej, możliwości zatrzymania i wznowienia sesji, kroku uzupełniania brakujących atrybutów, kopii ze znacznikiem czasu i wersjonowanych reguł ryzyka. Lista kontrolna powyżej wymienia każdy z tych elementów.
Jak AMLR ma się do CCD2 i AI Act?
CCD2 reguluje proces kredytowy i prawa konsumenta, a AI Act obejmuje scoring kredytowy. AMLR dotyczy identyfikacji i należytej staranności wobec klienta. W aplikacji spotykają się w przepływie wniosku, więc wszystkie trzy korzystają z tych samych danych i logów. Zobaczcie nasze artykuły: CCD2 oraz EU AI Act i scoring kredytowy.
Umów bezpłatny przegląd swojego przepływu KYC i onboardingu na warsztatach discovery
Umów bezpłatny przegląd