Audyt oprogramowania
W Skyfri w Oslo przeprowadziliśmy siedmiotygodniowy audyt techniczny, po którym ruszyły kolejne prace. Audyt oprogramowania obejmuje kod, architekturę, infrastrukturę i dostarczanie, a kończy się propozycjami zmian. Dla CTO i właścicieli produktów decydujących o inwestycji, przejęciu lub skalowaniu.


Kiedy firmy zamawiają audyt oprogramowania
Audyt oprogramowania odpowiada na jedno pytanie: w jakim stanie jest ten system i co z tym zrobić? To jedna z naszych usług z obszaru consultingu i discovery. Przed decyzją przydaje się w trzech sytuacjach.
- Przed inwestycją lub rundą finansowania. Poznajesz stan techniczny produktu, zanim zaangażujesz pieniądze: architekturę, kod, infrastrukturę i proces dostarczania.
- Przed przejęciem systemu od innego wykonawcy lub zespołu. Wiesz, co przejmujesz i od czego zacząć pracę.
- Przed skalowaniem produktu. Widzisz, które elementy udźwigną wzrost, a które trzeba poprawić najpierw.
Produkt, którego jeszcze nie ma, wymaga innego pierwszego kroku: nasze bezpłatne warsztaty strategii produktu dają zakres, roadmapę i szacunek.

Co obejmuje audyt oprogramowania
W audycie sprawdzamy kod i jego architekturę (audyt kodu), przetwarzanie danych i wydajność, infrastrukturę oraz proces dostarczania i praktyki zespołowe. Efektem jest obraz stanu systemu i rekomendacje.
W Skyfri audyt objął React, C#, ASP.NET, Python, pyspark, Kusto/ADX, Databricks, Azure. Skupił się na przetwarzaniu danych i wydajności, na procesie budowy produktu i praktykach zespołowych oraz na powtarzalności komponentów interfejsu. Stos i pytania różnią się w zależności od systemu. Audyt dostępności według WCAG to osobna usługa: zobacz audyt dostępności.
Jak przebiega audyt
Pierwsza rozmowa
Kick-off
Twoje narzędzia
Analiza
Propozycje i priorytety

Co dostajesz na końcu audytu oprogramowania
Dostajesz propozycje rozwiązań i wspólny obraz tego, co zmienić najpierw. Skyfri poprosiło nas o wskazanie, co zmienić w procesie budowy produktu i przy powtarzających się kwestiach wydajnościowych, a audyt odpowiedział na to propozycjami. Kolejność zmian ustaliliśmy potem razem z klientem.
Technical due diligence przed inwestycją lub przejęciem firmy
Technical due diligence to ocena techniczna produktu i zespołu przed inwestycją, przejęciem firmy lub dużym zakupem. Zwykle obejmuje architekturę, jakość kodu, bezpieczeństwo, skalowalność, infrastrukturę, a także zależność od kluczowych osób.
Audyt oprogramowania patrzy na to samo od strony systemu: kod, architektura, dane, infrastruktura, proces dostarczania. Jeśli zamierzasz zainwestować we własny produkt albo przejąć system od innego wykonawcy lub zespołu, audyt daje obraz techniczny, na którym oprzesz decyzję, razem z propozycjami zmian.

Audyt, od którego zaczęła się współpraca: Skyfri
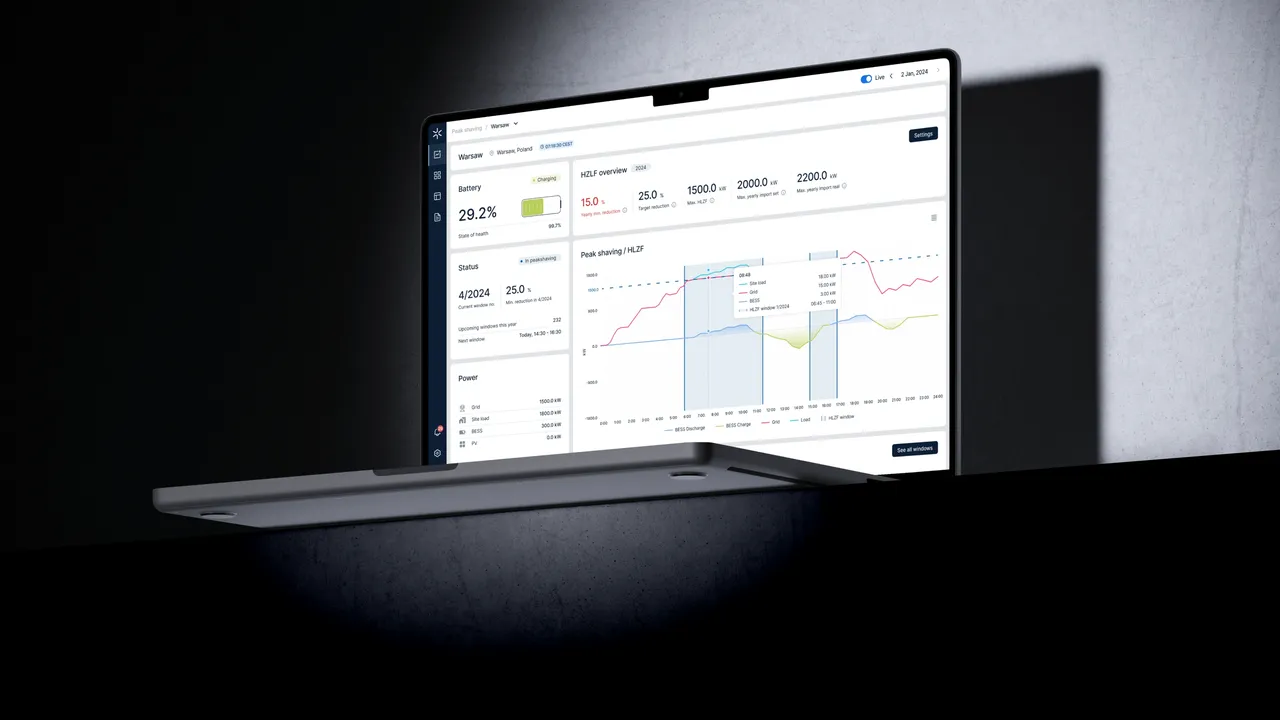
Audyt w Skyfri trwał od 20 listopada 2023 do 7 stycznia 2024 i odbywał się w Oslo. Po nim ustaliliśmy z klientem kolejność zmian. W rozmowach z zespołem w Oslo pojawił się nowy projekt: system zarządzania energią (EMS) dla klienta Skyfri. Od stycznia 2024 pracujemy w zespole Skyfri. EMS wszedł na produkcję w czerwcu 2024 i obsługuje 7 obiektów, w których pracują baterie o pojemności ponad 5 MWh i ponad 4 MW mocy baterii. Kolejne serwisy w Skyfri dostały pełne CI/CD i infrastrukturę jako kod, a Terraform zastąpił ARM Templates i Azure CLI. Takie prace infrastrukturalne należą do naszych usług z obszaru inżynierii platform i chmury. Całą historię opisuje case study Skyfri.
Współpraca, która nastąpiła po audycie
Case study Skyfri

Co dalej po audycie
To Ty decydujesz, co zrobić z wynikiem, a audyt nie zobowiązuje do współpracy z nami. Jeśli wynika z niego potrzeba zmian w istniejącym systemie, przeprowadzamy je jako modernizację systemów informatycznych, krok po kroku, na systemie, który cały czas działa.
Przy nowym produkcie bezpłatne warsztaty strategii produktu dają zakres, roadmapę i szacunek kosztu, czasu i składu zespołu. Do jego zbudowania oferujemy wytwarzanie oprogramowania na zamówienie. Wsparcie i utrzymanie po zmianach działa w ramach SLA ustalonego w umowie. Możliwy jest hypercare, czyli okres wzmożonego wsparcia tuż po wdrożeniu zmian; zakres i czas ustalamy przed startem.
Dostęp do kodu, poufność i RODO
Poufność jest dla nas standardem: bez zgody klienta opisujemy klientów po branży albo wcale. Jesteśmy podmiotem przetwarzającym, Ty jesteś administratorem, a każdy projekt ma osobną umowę powierzenia przetwarzania danych opartą na art. 28 ust. 3 RODO. Nasze dokumenty RODO przygotowaliśmy z kancelarią pełniącą funkcję inspektora ochrony danych, a zatwierdził je zarząd.
Dostęp do Twoich systemów odbywa się przez imienne konta, AWS IAM Identity Center i zasadę najmniejszych uprawnień. Dyski mamy szyfrowane, a procedury przeglądamy co 12 miesięcy. O incydencie informujemy najpóźniej w ciągu 24 godzin. Po zakończeniu umowy usuwamy albo zwracamy dane w ciągu 10 dni roboczych i potwierdzamy to na piśmie w ciągu 7 dni. Więcej na stronie Bezpieczeństwo i RODO.
Porozmawiaj z nami o swoim systemie
Porozmawiaj z nami, zanim zapadnie decyzja.
Dlaczego warto zamówić audyt oprogramowania w Order Group
Order Group to software house z siedzibą przy Chmielnej 25 w Warszawie, działający od 2013 r. Zrealizowaliśmy 160+ projektów dla 15+ branż. Mamy ocenę 5,0/5 w Clutch na podstawie 18 zweryfikowanych opinii. W Skyfri nasz zespół przeszedł od audytu do pracy w zespole klienta.
Jak zacząć audyt oprogramowania
Umów bezpłatną konsultację i powiedz nam, czy decyzja dotyczy inwestycji, przekazania systemu czy planu wzrostu. Pierwsza rozmowa jest bezpłatna, podobnie jak nasze warsztaty strategii produktu dla nowych produktów.
Najczęstsze pytania o audyt oprogramowania
Pytania, które CTO i właściciele produktów zadają przed audytem
-
Audyt oprogramowania to techniczna analiza istniejącego systemu: jego kodu, architektury, danych, infrastruktury, a także sposobu rozwoju. Kończy się obrazem stanu systemu i rekomendacjami. Nasz obejmuje kod, architekturę, infrastrukturę i proces dostarczania, a jego efektem są propozycje zmian.
-
Audyt oprogramowania obejmuje kod i architekturę (audyt kodu), przetwarzanie danych i wydajność, infrastrukturę, proces dostarczania i praktyki zespołowe. W Skyfri objął stos React, C#, ASP.NET, Python, pyspark, Kusto/ADX, Databricks, Azure, a także powtarzalność komponentów interfejsu.
-
Zamów go przed decyzją, która zależy od stanu systemu: inwestycją lub rundą finansowania, przejęciem systemu od innego wykonawcy lub zespołu albo skalowaniem produktu. Klient Skyfri poprosił o audyt, żeby dowiedzieć się, co zmienić.
-
To zależy od systemu i pytania, na które szukasz odpowiedzi. Audyt techniczny w Skyfri trwał siedem tygodni i objął obecne projekty klienta oraz jego stos technologiczny. Zakończył się propozycjami rozwiązań.
-
Technical due diligence to ocena techniczna produktu i zespołu przed inwestycją, przejęciem firmy lub dużym zakupem. Zwykle obejmuje architekturę, jakość kodu, bezpieczeństwo, skalowalność, infrastrukturę, a także zależność od kluczowych osób. Audyt oprogramowania analizuje sam system i kończy się rekomendacjami, więc oba podejścia pokrywają się w pytaniach technicznych.
-
Dostajesz propozycje rozwiązań i wspólnie z nami ustalasz kolejność zmian. W Skyfri audyt skończył się w ten sam sposób: kolejność zmian ustaliliśmy razem z klientem. Audyt nie zobowiązuje do dalszej współpracy z nami.
-
Dostęp odbywa się przez imienne konta, AWS IAM Identity Center i zasadę najmniejszych uprawnień, a dyski mamy szyfrowane. Każdy projekt ma umowę powierzenia przetwarzania danych na podstawie art. 28 ust. 3 RODO. O incydencie informujemy w ciągu 24 godzin, a po zakończeniu umowy usuwamy albo zwracamy dane w ciągu 10 dni roboczych.
-
Umów bezpłatną konsultację. Na formularz odpowiadamy w ciągu 48 godzin w dni robocze, a na początku pracy robimy z Tobą kick-off i wpisujemy projekt do rejestrów RODO.
Opowiedz nam o swoim systemie
Twoja wiadomość trafi do
Filip Szamborski
Co-founder & CEO

Twoja wiadomość trafi do
Karol Oponowicz
Co-founder & Business Owner
Twoja wiadomość trafi do
Paweł Zieliński
Co-founder & Business Owner
DO TEJ PORY PRACOWALIŚMY DLA MAREK TAKICH JAK:


Dziękujemy za wiadomość.
Każdą wiadomość czytamy sami i odpowiadamy w ciągu 48 godzin w dni robocze.
Coś pilnego? hello@ordergroup.co