Dlaczego cyberbezpieczeństwo w sektorze energetycznym jest tak ważne?
Michał Dżaman, Współzałożyciel i Head of Backend | | Zaktualizowano | 6 min czytania
W skrócie
Każda branża potrzebuje energii, żeby działać. Dlatego sieci do dostarczania, magazynowania i wytwarzania energii są niezbędne. Tak samo jak ich bezpieczeństwo.
Znaczenia sektora energetycznego nie trzeba nikomu udowadniać. Coś tak ważnego dla funkcjonowania społeczeństw to jednak także łakomy kąsek dla hakerów. A ze względu na złożoność ten sektor jest też narażony na naruszenia i awarie. Jak więc zapewnić cyberbezpieczeństwo w energetyce?
Energii wytwarzanej przez elektrownie nie widać, ale ich wydajność zależy od bezpieczeństwa całkiem fizycznych elementów, takich jak pompy, kotły i zawory. Wszystkimi zarządzają systemy, które korzystają m.in. z technologii chmurowych i różnego rodzaju oprogramowania na zamówienie, a te potencjalnie mogą zostać przejęte. Jak je chronić? Zacznijmy od tego, gdzie są słabe punkty.
Słabe punkty sieci energetycznej
Firmy energetyczne muszą brać pod uwagę ryzyko na poziomie:
- systemów IT - wszystkich systemów, dzięki którym firma działa, a także oprogramowania do zarządzania bazami danych.
- infrastruktury OT - w tym sprzętu i oprogramowania związanego z wytwarzaniem, magazynowaniem i sprzedażą energii, korzystającego z chmury i przemysłowych rozwiązań IoT.
Już tu widać, że zabezpieczenie rozległego łańcucha dostaw energii to spore wyzwanie.
Dlatego jedną z popularnych metod ochrony jest użycie infrastruktury chmurowej ze ścisłą kontrolą dostępu do rozproszenia danych kluczowych dla działania firmy. Mówiąc prościej: najważniejsze dane trzymane z dala od użytkowników końcowych i sprzętu firmy są bezpieczniejsze.
Chmura obliczeniowa w energetyce
Dzięki chmurze procesy firm energetycznych mogą być:
- elastyczne,
- skalowalne,
- dostępne na żądanie.
Mimo to wiele firm energetycznych, z długą tradycją i stosunkowo powolną ewolucją, niechętnie podchodzi do cyfryzacji.
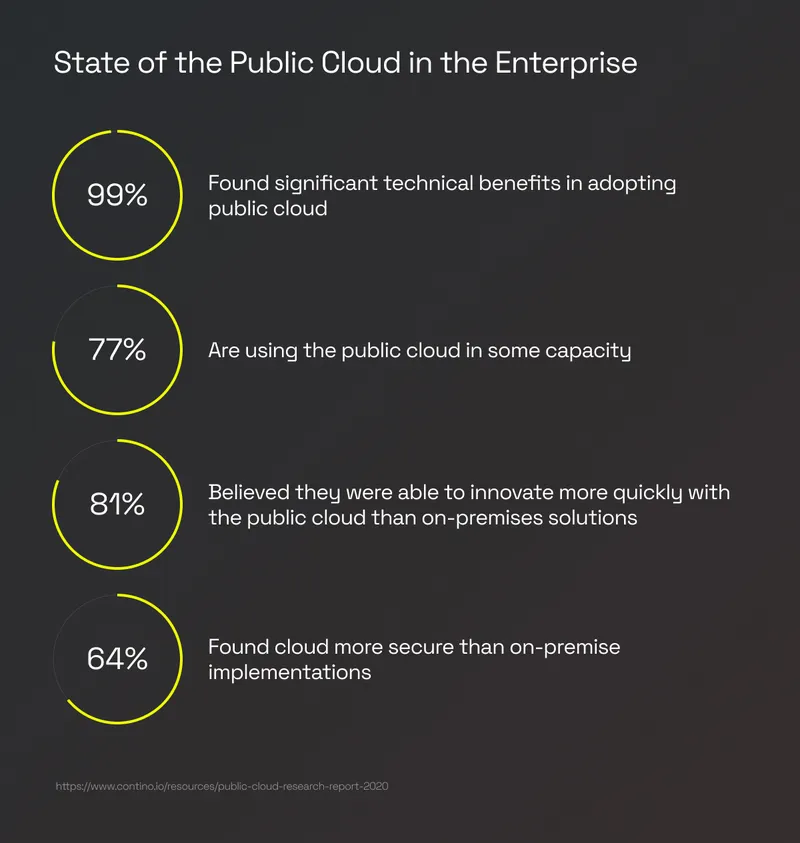
Jednak w badaniu z 2020 roku 81% firm, które przeszły transformację, przyznało, że w chmurze publicznej mogą wprowadzać innowacje szybciej niż w rozwiązaniach on-premise (raport tutaj). Warto, zwłaszcza że branża energetyczna musi szybko sprostać oczekiwaniom społecznym i wymogom prawnym dotyczącym zrównoważonego rozwoju. Ludzie coraz lepiej rozumieją, jak ważna jest zielona transformacja, a to nakłada określone obowiązki na cały biznes.
Jak widać, bez odpowiedniej dbałości o bezpieczeństwo firmy energetyczne nie tylko rozczarują klientów, ale też jeszcze trudniej będzie im przejść na zieloną stronę mocy.
Na szczęście firmy z sektora OZE dobrze wiedzą, jak ważne jest bezpieczeństwo systemów krytycznych. Większość z nich powstała niedawno, w czasach, gdy to była oczywistość. Nie dotyczy to jednak jeszcze całej branży.
Atak na Colonial Pipeline
W maju 2021 roku grupa hakerów całkowicie zablokowała systemy IT firmy Colonial Pipeline. To największy system rurociągów produktów naftowych w całych Stanach Zjednoczonych, który może przesyłać nawet 3 mln baryłek paliwa dziennie.
Skutki? Wschodnie wybrzeże przez sześć dni musiało sobie radzić bez 45% paliwa. Do tego wybuchła panika wśród konsumentów, bo ceny benzyny wzrosły najmocniej od ponad sześciu lat.
Dlatego świat IT musi współpracować, żeby nasze kluczowe łańcuchy dostaw energii były bezpieczne. I pomóc im ewoluować (a raczej przejść rewolucję) w stronę bardziej zrównoważonych.
W UE firmy energetyczne podlegają też dyrektywie NIS2, która nakłada na podmioty kluczowe obowiązki zarządzania ryzykiem cyberbezpieczeństwa i zgłaszania incydentów.
Konwergencja świata fizycznego i cyfrowego
W energetyce duże instalacje fizyczne są monitorowane i optymalizowane przez oprogramowanie. To połączenie stawia przed decydentami w branży dodatkowe wymagania i wyzwania.
Dzięki technologiom chmurowym i uczeniu maszynowemu firma energetyczna może:
- lepiej zarządzać utrzymaniem - precyzyjnie planować naprawy, prace serwisowe i wyłączenia zasilania,
- oszczędzać zasoby i obniżać koszty - dzięki optymalnej pracy łańcucha dostaw,
- łagodzić skutki nagłych zdarzeń - dzięki zarządzaniu zapasami.
Już to pokazuje, jak wiele jest do zarządzania w energetyce. Zatrzymajmy się przy tym na chwilę...
Jak DUŻY jest świat fizyczny?
Niektóre elektrownie i łańcuchy dostaw są tak ogromne, że chmura, w której działają wszystkie procesy potrzebne do ich zarządzania, też musi być gigantyczna! To jeden z powodów, dla których rynek bezpieczeństwa chmury w energetyce miał według prognozy (raport tutaj) rosnąć w tempie 11,2% CAGR (rocznej stopy wzrostu złożonego) w latach 2021-2026.
Dla porównania skali... Elektrownia wodna Zapora Trzech Przełomów to największa elektrownia, jaką kiedykolwiek zbudowano, o mocy zainstalowanej 22 500 MW. To dwa razy więcej niż łączna moc elektrowni wodnych w Niemczech.
Patrząc w ten sposób, wszystkie procesy i systemy, które zarządzają tak dużą strukturą, trzeba projektować i utrzymywać z dużą starannością.
Dlaczego sektor energetyczny jest celem ataków?
Im rozleglejsza sieć zależności, tym trudniej o nią zadbać, a więc tym większa podatność na złośliwe ataki.
Jakie są trzy powody, dla których energetyka wymaga szczególnej troski?
- Wrogie państwa i nastawieni na zysk cyberprzestępcy mogą skorzystać na sabotażu łańcucha dostaw energii - po prostu im się to opłaca.
- Instalacje mają ogromną potencjalną powierzchnię ataku - zarówno fizyczną, jak i cyfrową - przez co do całej sieci łatwo się dostać.
- Branża energetyczna opiera się na wielu podmiotach zewnętrznych w przesyle i sprzedaży energii - atakując je, napastnicy mogą wstrzymać cały łańcuch dostaw i produkcję.
Jak Order Group dba o bezpieczeństwo firm z sektora energetycznego?
O bezpieczeństwo najlepiej zadbać już na etapie projektowania (albo od początku cyfryzacji, jeśli mamy do czynienia z firmą energetyczną działającą od dawna).
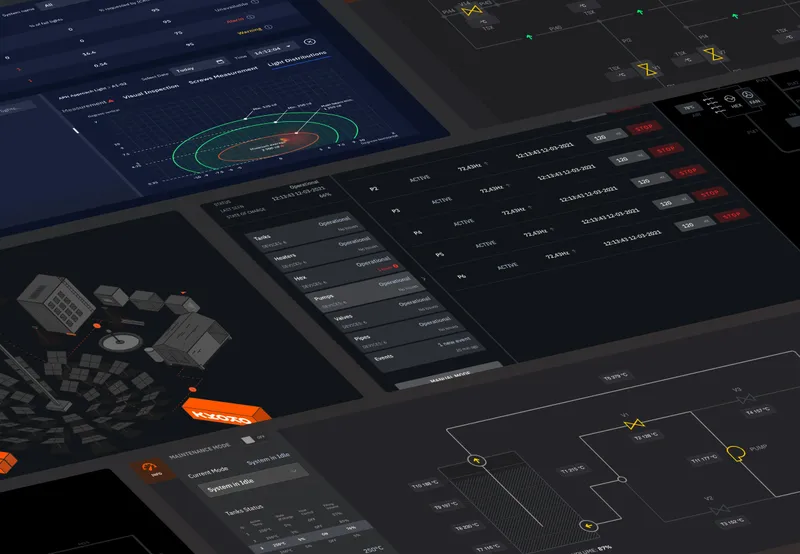
Razem z norweskim startupem KYOTO, którego pomysłem było dostarczanie wydajnej energii słonecznej w oparciu o technologię CSP, zaprojektowaliśmy cały system do zarządzania wytwarzaniem, magazynowaniem i sprzedażą energii. Przy tej okazji dokładnie zgłębiliśmy temat, dzięki czemu mogliśmy zadbać o bezpieczeństwo rozwiązania od samego początku.
Branża energetyczna musi być odporna na niepokoje społeczne i próby wrogiego przejęcia. Na szczęście dbając o cyberbezpieczeństwo, możesz ograniczyć zagrożenia.
Co zagrożenia oznaczają dla oprogramowania
Opisane wyżej zagrożenia zamieniają się w konkretne wymagania wobec oprogramowania, które kupuje firma energetyczna. W UE dyrektywa NIS2 obejmuje dostawców energii elektrycznej, operatorów sieci, wytwórców, agregatorów oraz operatorów magazynów energii i punktów ładowania. Określa też terminy zgłaszania poważnych incydentów: wczesne ostrzeżenie w ciągu 24 godzin od uzyskania informacji o incydencie, powiadomienie w ciągu 72 godzin i raport końcowy w ciągu miesiąca. 24-godzinne ostrzeżenie jest celem projektowym: system musi tworzyć logi bezpieczeństwa i alerty, dzięki którym ktoś zauważy incydent na tyle wcześnie, by dotrzymać tego terminu.
Artykuł 21 dyrektywy wymienia minimalne środki, a kupujący będzie ich szukał w oprogramowaniu:
- centralne logi i alerty oraz instrukcja postępowania, która wspiera 24-godzinne ostrzeżenie;
- kopie zapasowe, testy odtwarzania i udokumentowany czas przywracania;
- wykaz dostawców ze śledzeniem zależności i komponentów;
- przeglądy kodu, obsługa podatności i proces wdrażania poprawek;
- TLS dla ruchu urządzeń i użytkowników oraz szyfrowanie przechowywanych danych;
- role, zasada najmniejszych uprawnień i lista urządzeń oraz usług;
- uwierzytelnianie wieloskładnikowe dla administratorów i dostępu zdalnego.
NIS2 reguluje operatora. Urządzenia podłączone do sieci podlegają osobnym przepisom UE: Cyber Resilience Act (CRA) i aktowi delegowanemu do dyrektywy w sprawie urządzeń radiowych (RED DA). Dlatego flotę urządzeń trzeba zabezpieczyć jako osobną część systemu, bo każde połączenie urządzenia z chmurą jest też punktem wejścia.
Jak to wygląda w platformie Zeronest
Zeronest to system zarządzania energią dla instalacji fotowoltaicznych i magazynów baterii, który budujemy od stycznia 2024 roku. Działa produkcyjnie dla kilku tysięcy użytkowników i musi spełniać wymagania cyberbezpieczeństwa wynikające z NIS2, CRA, RED DA oraz polskiej ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Urządzenia komunikują się z chmurą przez MQTT szyfrowane TLS 1.2 za AWS IoT Core, a dane klientów zostają w UE. Każda instalacja ma własne urządzenie z własną kartą SIM, podłączone do falownika i raportujące przez LTE, niezależnie od chmury producenta i domowego Wi-Fi. Każdy użytkownik widzi tylko to, na co pozwala mu rola: właściciel domu prosty widok, instalator widok skupiony na zleceniach, a operator spółdzielni całą flotę.
Platforma ma też moduł demand-side response. Grupuje punkty pomiarowe, pozwala agregatorowi uruchamiać każde zdarzenie i zbiera potwierdzenia, od których zależy rozliczenie. Agregatorzy to jeden z typów podmiotów wymienionych w NIS2.
Pełen zestaw obowiązków opisuje nasze hasło w słowniku o NIS2. Case study Zeronest opisuje platformę szczegółowo, a na stronie o tworzeniu oprogramowania dla energetyki pokazujemy, co jeszcze budujemy dla tego sektora.
Pracuj ze specjalistami od zaawansowanych technologii, którzy mają doświadczenie w projektach dla rynku energetycznego
Porozmawiajmy o Twoim projekcie!